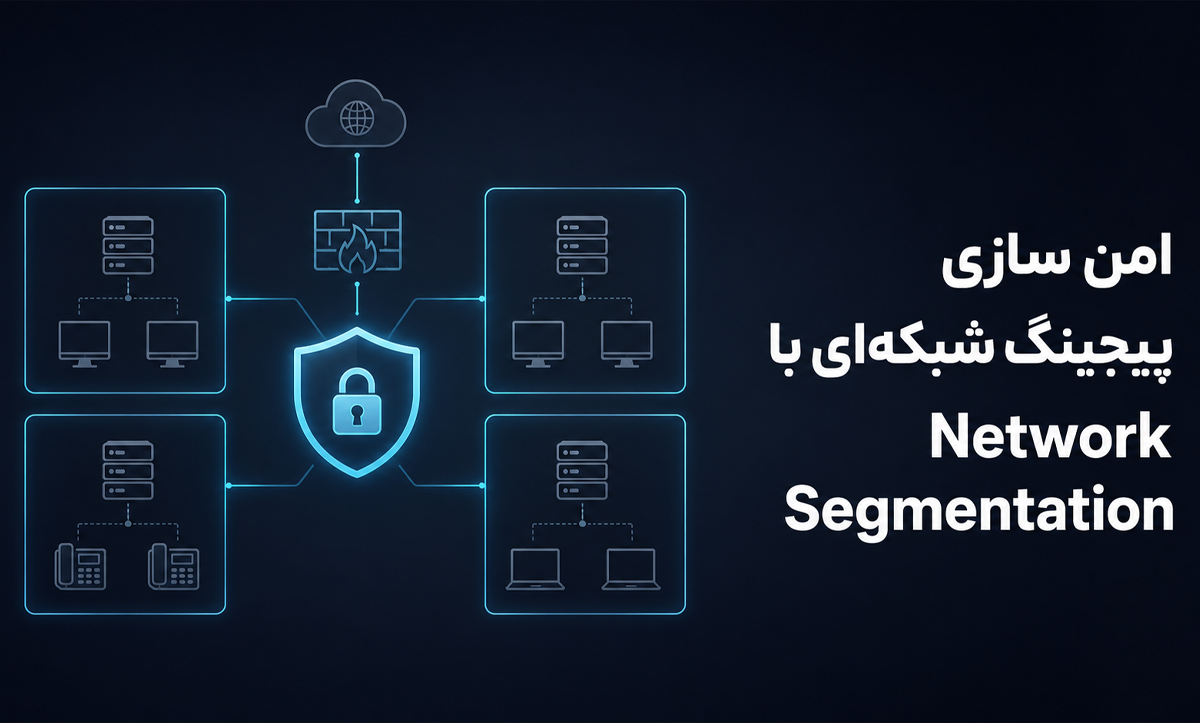
امنسازی پیجینگ شبکهای با Network Segmentation
دسترسی سریع
اگر در محیطهایی مانند کارخانهها، بیمارستانها یا مراکز کنترل شهری فعالیت کرده باشید، احتمالاً میدانید که سیستمهای پیجینگ فقط ابزار اطلاعرسانی نیستند؛ بلکه بخش مهمی از زیرساخت ارتباطی سازمان محسوب میشوند. در چنین محیطهایی پیامهای صوتی اغلب برای اطلاعرسانی فوری، هشدارهای ایمنی یا هماهنگی عملیاتی استفاده میشوند. به همین دلیل هرگونه نفوذ، شنود یا دستکاری در این ارتباطات میتواند پیامدهای جدی ایجاد کند.
سیستمهای پیجینگ تحت شبکه یا IP Paging به دلیل ماهیت Broadcast و استفاده از پروتکلهایی مانند SIP و RTP، در صورت پیکربندی نادرست میتوانند به نقطه ورود مهاجمان تبدیل شوند. مهاجم ممکن است پیام اضطراری جعلی پخش کند، پیام واقعی را شنود کند یا حتی سیستم پیجینگ را از کار بیندازد. برای جلوگیری از چنین سناریوهایی، امنسازی پیجینگ شبکهای باید بهصورت چندلایه انجام شود.
در این مقاله سه راهکار عملی و مؤثر بررسی میشود:
- جداسازی شبکه پیجینگ با VLAN اختصاصی
- کنترل دسترسی با ACL و فایروال
- رمزنگاری ترافیک صوتی با TLS و SRTP
ترکیب این سه لایه امنیتی باعث میشود حتی در صورت عبور مهاجم از یک لایه دفاعی، لایههای دیگر همچنان از ارتباطات صوتی سازمان محافظت کنند.
تهدیدات واقعی که امنسازی پیجینگ شبکهای را ضروری میکند
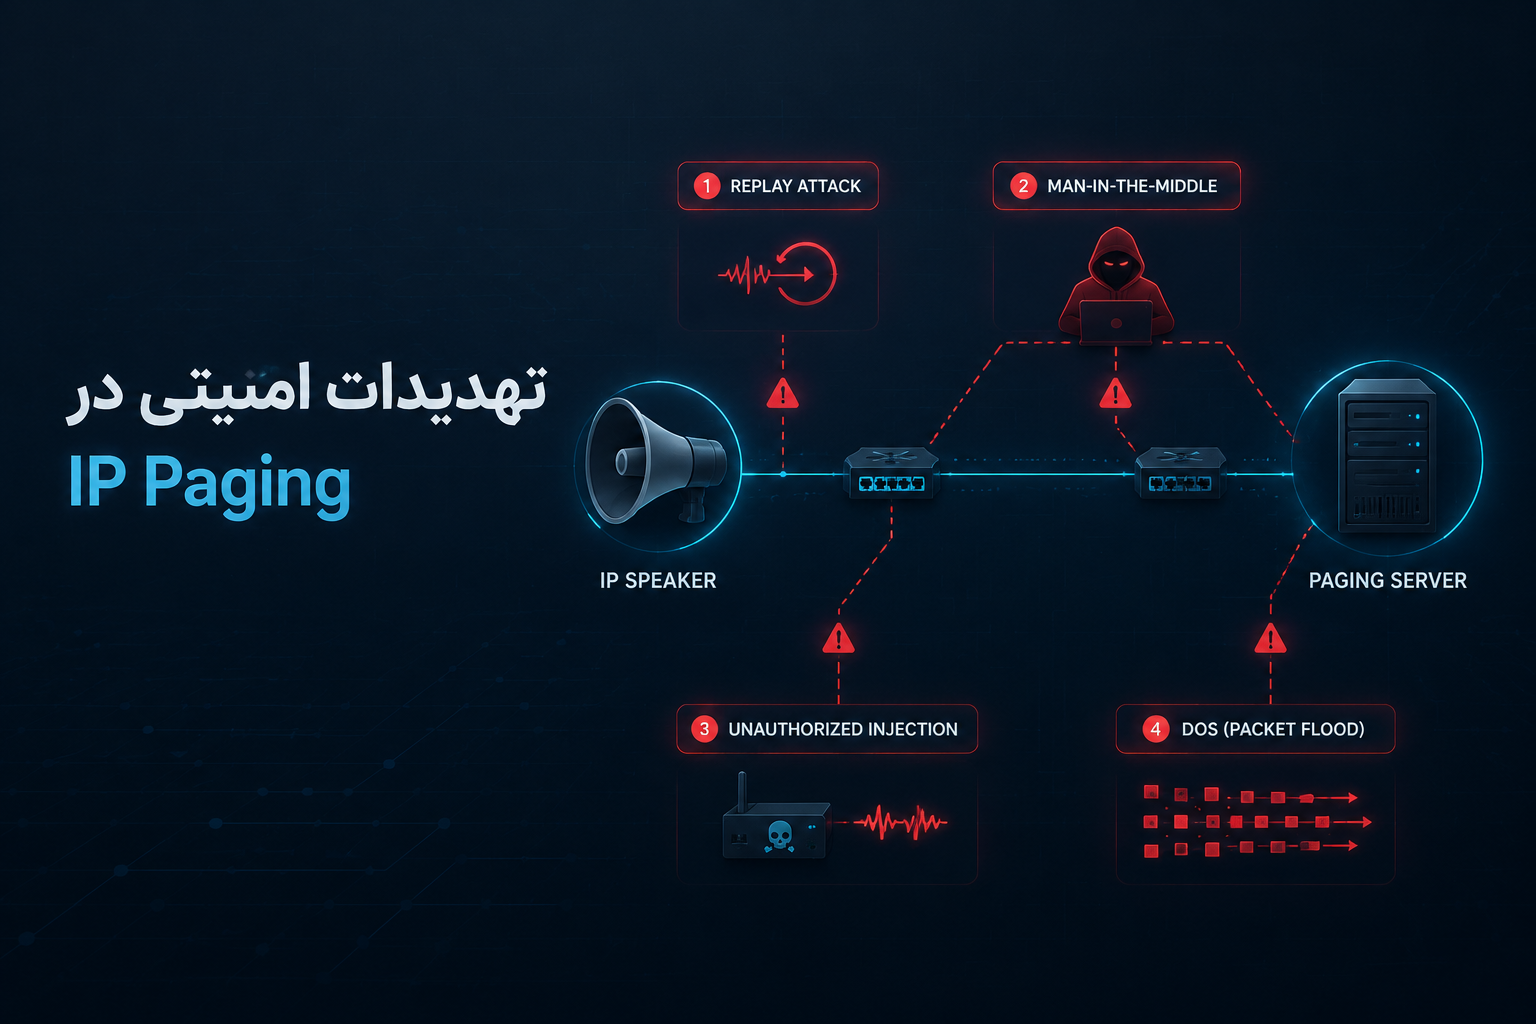
قبل از بررسی راهکارها باید بدانیم سیستمهای IP Paging در معرض چه نوع حملاتی قرار دارند. ماهیت Broadcast این سیستمها باعث میشود در صورت نبود کنترل مناسب، مهاجمان بتوانند بهراحتی در ترافیک صوتی دخالت کنند.
۱. Replay Attack (حمله بازپخش)
مهاجم یک پیام اضطراری واقعی را ضبط و در زمان دیگری پخش میکند. در محیطهای صنعتی این موضوع میتواند باعث تخلیه اشتباه کارکنان یا توقف خط تولید شود.
۲. Man-in-the-Middle (MITM) روی SIP
پروتکل SIP که پایه اکثر سیستمهای IP Paging است، بدون TLS بهصورت Plaintext منتقل میشود. مهاجم میتواند با ابزارهایی مثل Wireshark یا SIPVicious پیامها را شنود، تغییر یا جایگزین کند.
۳. Unauthorized Injection (تزریق پیام جعلی)
بدون ACL مناسب، هر دستگاهی در همان VLAN میتواند یک پیام صوتی جعلی را Broadcast کند. این حمله در شبکههای بیمارستانی میتواند پیامدهای جدی داشته باشد.
۴. DoS روی تجهیزات صوتی
سیل بستههای UDP به پورت ۵۰۶۰ (SIP) یا ۵۰۰۴ (RTP) میتواند سرور پیجینگ را از کار بیندازد، دقیقاً در لحظهای که بیشترین نیاز به آن وجود دارد.
| نوع حمله | پروتکل هدف | ابزار رایج مهاجم | لایه دفاعی مقابل |
|---|---|---|---|
| Replay Attack | RTP | Wireshark + ffplay | SRTP با HMAC-SHA1 |
| MITM / Eavesdropping | SIP | SIPVicious, tcpdump | TLS 1.2/1.3 |
| Unauthorized Injection | SIP/RTP | Linphone, Asterisk | ACL + MAC Binding |
| DoS / Flood | UDP 5060 | hping3, SIPp | Firewall Rate Limiting |
اول: امنسازی پیجینگ شبکهای با VLAN اختصاصی
یکی از سادهترین و مؤثرترین روشها برای افزایش امنیت IP Paging، جداسازی ترافیک صوتی از سایر بخشهای شبکه با VLAN است. زمانی که همه سرویسها در یک شبکه مشترک قرار داشته باشند، هر آسیبپذیری در سیستمهای دیگر میتواند به تجهیزات پیجینگ نیز دسترسی ایجاد کند.
ایجاد یک VLAN اختصاصی باعث میشود تجهیزات پیجینگ مانند سرور، کنترلر و اسپیکرهای IP فقط در محدوده مشخصی از شبکه فعالیت کنند. این کار علاوه بر افزایش امنیت، کیفیت صدا را نیز بهبود میدهد زیرا ترافیک صوتی با سرویسهای دیگر رقابت نمیکند.
برای پیادهسازی بهتر VLAN رعایت چند نکته ضروری است:
- ارتباط بین VLANها فقط از طریق روتر یا فایروال کنترل شود
- آدرسهای IP بهصورت مشخص و قابل مدیریت تعریف شوند
- QoS برای اولویت دادن به ترافیک صوتی فعال شود
مزایای این رویکرد شامل موارد زیر است:
- جلوگیری از دسترسی ناخواسته به تجهیزات پیجینگ
- کاهش تداخل شبکه و بهبود کیفیت صدا
- سادهتر شدن مانیتورینگ و عیبیابی
+ پیکربندی فنی VLAN اختصاصی (نمونه Cisco)
در بسیاری از شبکهها VLAN مربوط به پیجینگ با شمارههایی مانند 150 یا 200 تعریف میشود تا از VLAN داده و مدیریت جدا باشد.
! تعریف VLAN پیجینگ
vlan 150
name PAGING_VOICE
! پورت اسپیکر IP
interface GigabitEthernet0/1
switchport mode access
switchport access vlan 150
spanning-tree portfast
no shutdown
! پورت Trunk
interface GigabitEthernet0/24
switchport mode trunk
switchport trunk allowed vlan 1,100,150,999
! فعالسازی QoS
mls qos
interface GigabitEthernet0/1
mls qos trust dscp
+ نکات امنیتی مهم در این بخش:
- فعالسازی DHCP Snooping برای جلوگیری از IP Spoofing
- استفاده از Dynamic ARP Inspection برای مقابله با ARP Poisoning
- محدود کردن تعداد MAC روی هر پورت با Port Security
ip dhcp snooping
ip dhcp snooping vlan 150
ip arp inspection vlan 150
interface GigabitEthernet0/1
switchport port-security maximum 2
switchport port-security violation restrict
switchport port-security
دوم: امن سازی شبکه با ACL و فایروال
پس از جداسازی شبکه، مرحله بعدی کنترل دقیق دسترسی به VLAN پیجینگ است. این کار با استفاده از Access Control List (ACL) و قوانین فایروال انجام میشود.
ACL مشخص میکند چه دستگاههایی اجازه ارتباط با سیستم پیجینگ را دارند و چه ترافیکی باید مسدود شود. در کنار آن، فایروال میتواند پورتها و پروتکلهای غیرضروری را مسدود کرده و سطح حمله را کاهش دهد.
برای پیادهسازی صحیح این لایه امنیتی:
- فقط IPهای مجاز به VLAN پیجینگ دسترسی داشته باشند
- پورتهای غیرضروری بسته شوند
- ثبت لاگ برای شناسایی فعالیتهای مشکوک فعال باشد
+ نمونه ACL در Cisco
ip access-list extended PAGING_ACL
permit tcp 192.168.150.10 0.0.0.0 192.168.150.0 0.0.0.255 eq 5061
permit udp 192.168.150.0 0.0.0.255 192.168.150.0 0.0.0.255 range 10000 20000
permit tcp 192.168.99.0 0.0.0.255 192.168.150.0 0.0.0.255 eq 22
deny ip any any log
+ اعمال ACL روی اینترفیس:
interface Vlan150
ip access-group PAGING_ACL in
برای جلوگیری از حملات DoS میتوان Rate Limiting روی ترافیک SIP اعمال کرد.
+ پیکربندی فنی ACL و Firewall Rule (با نمونه واقعی)
پیادهسازی درست ACL برای IP Paging نیازمند شناخت پورتهای دقیقی است که این سیستمها استفاده میکنند.
پورتهای ضروری سیستمهای IP Paging:
| پروتکل | پورت | جهت | کاربرد |
|---|---|---|---|
| SIP | TCP/UDP 5060 | Inbound/Outbound | سیگنالینگ SIP |
| SIP over TLS | TCP 5061 | Inbound/Outbound | سیگنالینگ امن |
| RTP | UDP 10000–20000 | Bidirectional | انتقال صوت |
| SRTP | UDP 10000–20000 | Bidirectional | انتقال صوت رمزنگاریشده |
| HTTPS | TCP 443 | Inbound | مدیریت وبپنل |
| SSH | TCP 22 | Inbound | دسترسی مدیریتی |
| NTP | UDP 123 | Outbound | همگامسازی زمان |
سوم: رمزنگاری صوت با TLS و SRTP
جداسازی شبکه و کنترل دسترسی از بسیاری از حملات جلوگیری میکند، اما برای جلوگیری از شنود باید ترافیک صوتی رمزنگاری شود.
- TLS برای محافظت از سیگنالینگ SIP استفاده میشود و هویت تجهیزات را نیز تأیید میکند.
- SRTP دادههای صوتی را رمزنگاری میکند تا حتی در صورت شنود شبکه، محتوای پیام قابل استفاده نباشد.
این دو فناوری در محیطهایی مانند بیمارستانها، مراکز کنترل و سازمانهای حساس اهمیت زیادی دارند.
+ پیادهسازی TLS و SRTP در Asterisk
Asterisk یکی از رایجترین سرورهای پیجینگ در سازمانها است. فعالسازی TLS و SRTP شامل چند مرحله است.
مرحله ۱ – تولید گواهی SSL
openssl genrsa -out ca.key 4096
openssl req -new -x509 -days 3650 -key ca.key -out ca.crt
openssl genrsa -out asterisk.key 2048
openssl req -new -key asterisk.key -out asterisk.csr
openssl x509 -req -in asterisk.csr -CA ca.crt -CAkey ca.key \
-CAcreateserial -out asterisk.crt -days 365
cp asterisk.key asterisk.crt ca.crt /etc/asterisk/keys/
مرحله ۲ – پیکربندی sip.conf
[general]
tlsenable=yes
tlsbindaddr=0.0.0.0:5061
tlscertfile=/etc/asterisk/keys/asterisk.crt
tlsprivatekey=/etc/asterisk/keys/asterisk.key
tlscafile=/etc/asterisk/keys/ca.crt
tlscipher=TLSv1.2:TLSv1.3
encryption=yes
avpf=yes
مرحله ۳ – تعریف Endpoint
[paging-endpoint]
type=friend
transport=tls
encryption=yes
avpf=yes
host=dynamic
context=paging
نکته مهم: نسخههای TLS 1.0 و 1.1 به دلیل آسیبپذیریهای شناختهشده نباید استفاده شوند.
جدول مقایسهای 3 روش امنسازی پیجینگ شبکهای
در عمل، انتخاب بین این روشها به سطح امنیت موردنیاز، نوع زیرساخت و منابع موجود بستگی دارد. بسیاری از سازمانها برای دستیابی به حداکثر امنیت شبکه، راهکارهای موجود را با هم ترکیب میکنند. بهعنوان مثل جداسازی شبکه را با VLAN، کنترل دسترسی را با ACL و فایروال، و رمزنگاری ترافیک را با TLS/SRTP انجام میدهند. این رویکرد چندلایه باعث میشود حتی اگر یک لایه دفاعی دور زده شود، لایههای دیگر همچنان از دادهها و ارتباطات محافظت کنند. بنابراین، برنامهریزی امنیتی نباید صرفاً براساس فقط یک فناوری انجام شود بلکه باید جامع و متناسب با سناریوهای تهدید واقعی انجام شود. جدول زیر به مقایسه سه روش معرفی شده میپردازد.
| روش امنیتی | مزایا | چالشها | مناسب برای |
|---|---|---|---|
| VLAN اختصاصی | جداسازی کامل ترافیک، بهبود QoS | نیاز به مدیریت و پیکربندی دقیق | کارخانهها، مراکز داده |
| ACL و فایروال | کنترل دقیق دسترسی، کاهش سطح حمله | نیاز به مانیتورینگ مداوم | محیطهای صنعتی و حساس |
| TLS / SRTP | جلوگیری از شنود و تغییر دادهها | نیاز به پشتیبانی سختافزاری/نرمافزاری | بیمارستانها، مراکز کنترل و فرماندهی |
مانیتورینگ و شناسایی نفوذ در شبکه پیجینگ
پیادهسازی VLAN، ACL و رمزنگاری بهتنهایی کافی نیست. باید ابزاری داشته باشید که ناهنجاریها را در لحظه شناسایی کند.
شاخصهای هشداردهنده (IOC) در شبکه پیجینگ:
- افزایش ناگهانی ترافیک UDP روی محدوده پورت RTP
- تلاش مکرر برای ثبتنام SIP با اطلاعات نادرست (SIP 401/403)
- دسترسی به پورت ۵۰۶۰ از خارج از VLAN پیجینگ
- افت ناگهانی کیفیت صدا (جهش در Jitter بالای ۵۰ms یا Packet Loss بیشتر از ۱٪)
ابزارهای پیشنهادی:
| ابزار | کاربرد | رایگان؟ |
|---|---|---|
| Snort / Suricata | تشخیص نفوذ (IDS/IPS) با Rule های SIP | بله |
| SIPp | تست استرس و شبیهسازی حملات | بله |
| SIEM (مثل Graylog) | تجمیع و آنالیز لاگها | بله |
| Nagios / Zabbix | مانیتورینگ پایداری سرویس | بله |
| Wireshark + TShark | آنالیز ترافیک SIP/RTP | بله |
یک Rule نمونه برای Snort جهت تشخیص SIP Brute Force:
# شناسایی بیشتر از ۱۰ تلاش SIP REGISTER در ۶۰ ثانیه
alert udp any any -> $PAGING_NET 5060 \
(msg:”SIP Brute Force Attempt”; \
content:”REGISTER”; nocase; \
threshold: type both, track by_src, count 10, seconds 60; \
sid:1000001; rev:1;)
چکلیست عملی امنسازی پیجینگ تحت شبکه
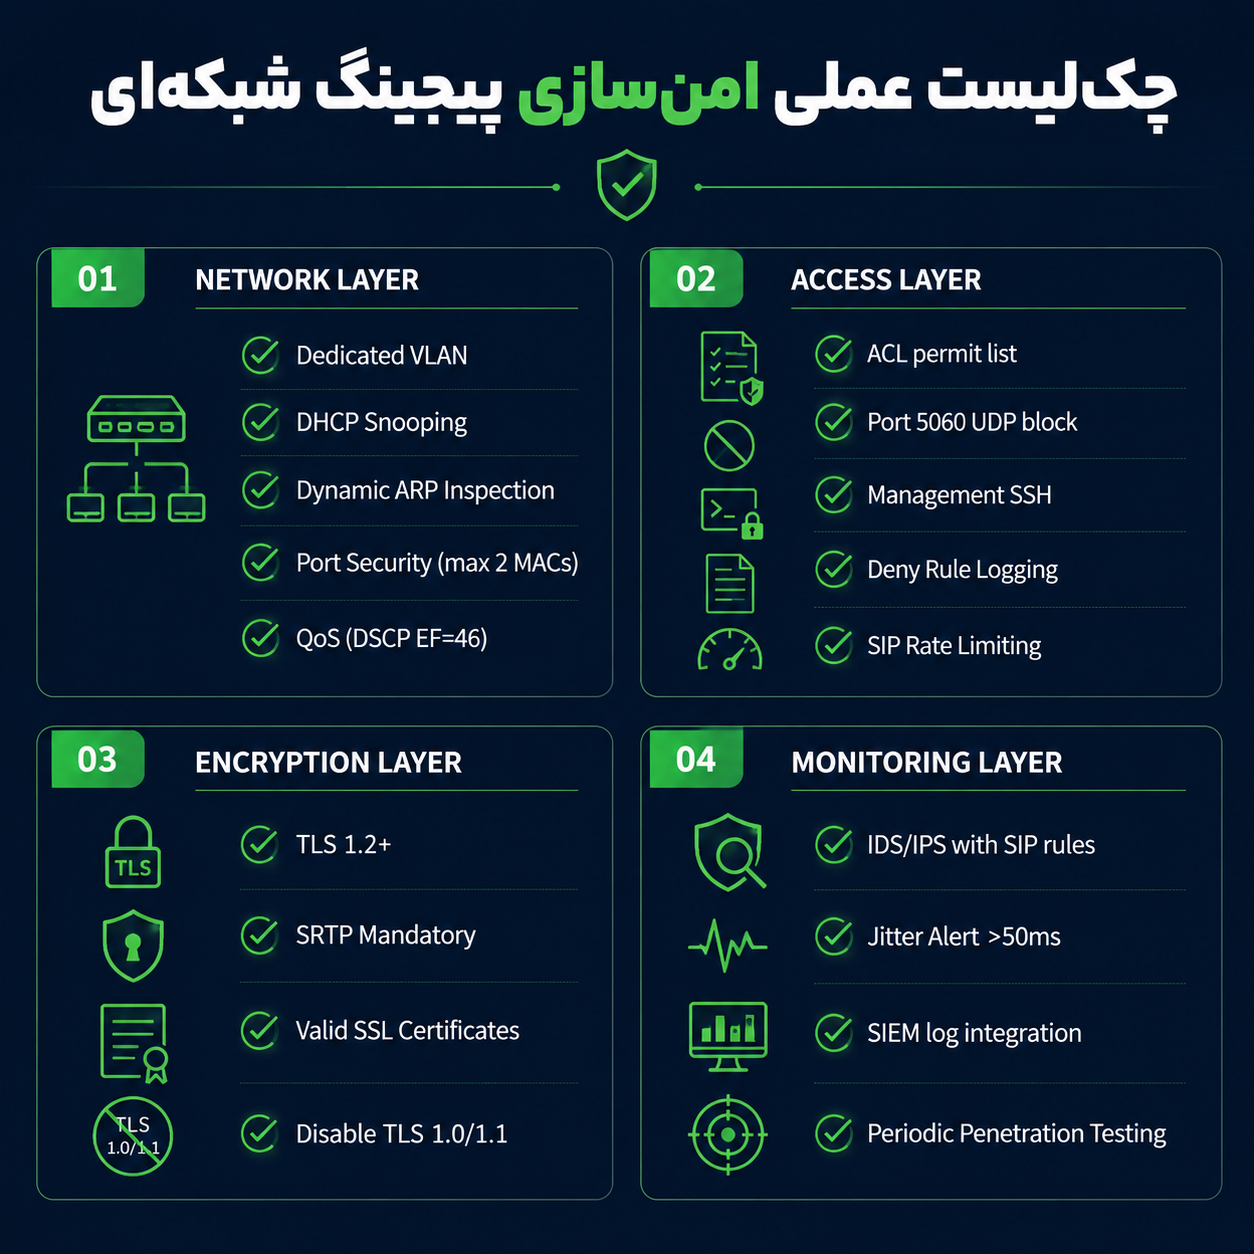
در انتها اشاره میکنیم که امن سازی پیجینگ شبکهای موفق بر پایه سه اصل است که شامل جداسازی ترافیک با VLAN اختصاصی، محدودسازی دسترسی با ACL و فایروال و رمزنگاری دادهها با TLS/SRTP است. شرکت دانش بنیان جوان پردازش متخصص در زمینه پیجینگ تحت شبکه انواع خدمات را ارائه میدهد.